Gobierno de accesos · Servicio confidencial
Auditoría de accesos y dependencia de personas clave
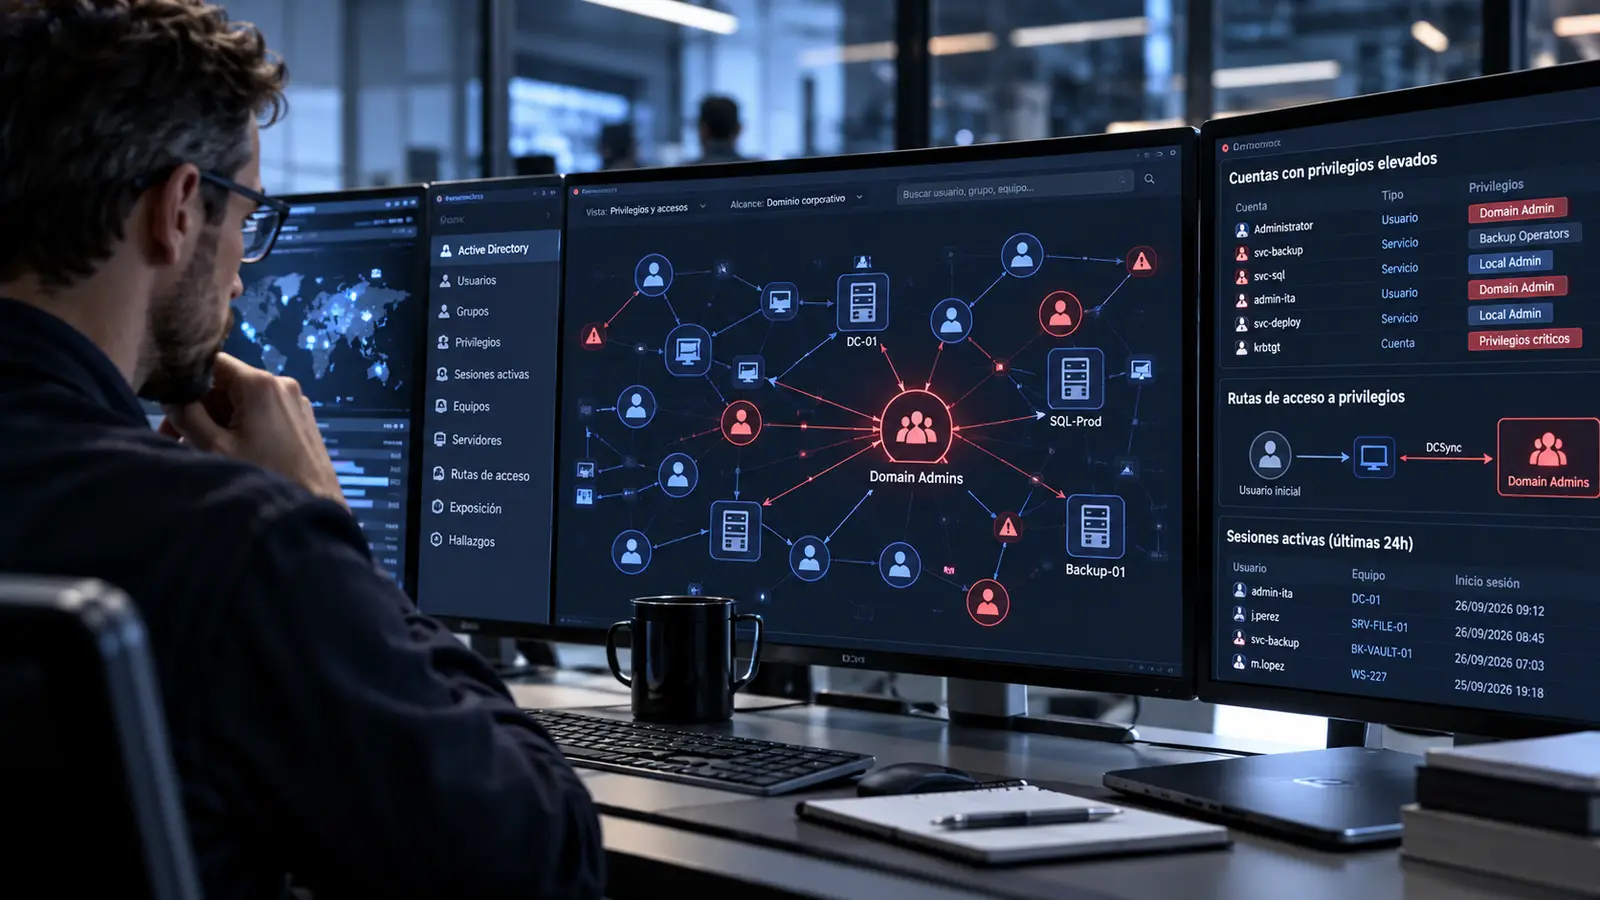
Revisamos quién puede acceder, modificar o bloquear los sistemas, las bases de datos, las aplicaciones y los procesos de tu empresa, y qué parte de ese control depende de una sola persona o de un proveedor externo. El resultado es un mapa de accesos y un plan para repartir los privilegios sin interrumpir la operación.
- Alcance
- Sistemas, datos y procesos
- Resultado
- Plan de desescalado a 90 días
- Interlocución
- Solo con la dirección
Tu información se trata bajo nuestro propio sistema certificado. Hard2bit está certificada en ENS categoría ALTA y en cinco normas ISO.
¿Qué es una auditoría de accesos y cuándo la necesita una empresa?
Una auditoría de accesos es una revisión de quién puede acceder, modificar o bloquear los sistemas, datos, aplicaciones y procesos de una empresa, y de qué parte de ese control depende de una sola persona o de un proveedor. Se encarga cuando la dirección no puede responder con certeza a esa pregunta o cuando una salida, una venta o una auditoría obligan a hacerlo.
También se conoce como revisión de accesos y privilegios o auditoría de gobierno de accesos. No se limita a una herramienta: cubre cualquier sistema o proceso cuya parada o pérdida de control afectaría a la actividad.
Situaciones en las que se encarga
-
Salida o jubilación prevista
Una persona clave de sistemas o de un proceso se irá en unos meses y lo que sabe no está documentado.
-
Salida imprevista o baja larga
La función se queda sin titular de un día para otro y la empresa tiene que seguir operando.
-
Falta de visibilidad
La dirección no sabe con certeza quién controla cada sistema ni cómo sale la información de la organización.
-
Cambio de proveedor informático
Antes de cambiar, hay que saber qué controla el proveedor actual y cómo se entrega sin interrupciones.
-
Crecimiento o reorganización
Los accesos que se concedieron cuando la empresa era pequeña ya no corresponden a su tamaño ni a sus puestos.
-
Venta, inversión o due diligence
El comprador o el inversor pregunta quién controla los sistemas y los activos digitales, y la respuesta debe estar documentada.
-
Requisito de un cliente o auditor
Bancos, grandes clientes y auditorías de ISO 27001, ENS, NIS2 o DORA exigen segregación de funciones y control de privilegios.
Autodiagnóstico
¿Depende tu empresa de una sola persona?
Marca las situaciones que se dan hoy en tu organización. Suelen aparecer sin que nadie lo decida: una persona resuelve los problemas durante años y nadie documenta cómo lo hace.
Resultado
0 / 10
Alcance
Qué revisa la auditoría de accesos
Microsoft 365 suele ser el punto de partida, pero la dependencia también está en las bases de datos, en las aplicaciones de negocio, en los proyectos, en los activos digitales y en procesos que solo conoce una persona.
-
Identidades y correo
Microsoft 365, Google Workspace, Active Directory y Entra ID: cuentas de administración, roles, MFA, reglas de reenvío, aplicaciones con permisos y accesos externos.
-
Bases de datos
SQL Server y otros motores: permisos por base de datos y esquema, cuentas de servicio, exportaciones y herramientas de informes y BI.
-
Aplicaciones y ERP
ERP, CRM, nóminas, facturación y aplicaciones propias o SaaS: quién administra cada una y quién puede crear usuarios o cambiar permisos.
-
Proyectos y código
Repositorios, entornos de desarrollo y producción, despliegues, integraciones, scripts y automatizaciones.
-
Infraestructura
Servidores, virtualización, VPN y acceso remoto, cortafuegos, cloud y copias de seguridad: quién accede y quién sabe restaurar.
-
Activos digitales
Dominio, DNS y registrador, certificados, redes sociales, cuentas publicitarias, licencias y cuentas de facturación cloud.
-
Pagos y firma
Banca online, pasarelas de pago y certificados digitales de representante: quién puede mover dinero o actuar en nombre de la empresa.
-
Procesos y conocimiento
Procesos críticos que solo sabe ejecutar una persona, documentación que no existe y funciones sin suplente.
Proveedor externo
Cuando el control lo tiene el proveedor informático
Es habitual que un proveedor que gestiona la informática desde hace años tenga las contraseñas de administración, el dominio o las copias de seguridad, y que el contrato no diga cómo entregarlos. La auditoría identifica qué controla el proveedor y cómo pasar ese control a la empresa, tanto si se mantiene la relación como si se cambia de proveedor.
Después, la gestión del riesgo de terceros mantiene ese control en el tiempo.
- 01
Inventario
Sistemas, cuentas y activos que administra el proveedor, y con qué privilegios.
- 02
Contrato
Qué establece sobre la propiedad de credenciales, documentación y activos, y sobre la entrega al terminar.
- 03
Entrega ordenada
Credenciales, documentación y activos a nombre de la empresa, sin interrumpir el servicio.
- 04
Custodia
Cuentas de administración nominales, registro de actividad y cláusulas de custodia.
Metodología
Cómo se realiza la auditoría de accesos
Seis fases, pensadas para obtener una imagen completa sin alterar la operación.
- 01
Reunión confidencial con la dirección
Firmamos un acuerdo de confidencialidad antes de entrar en detalle. Acordamos objetivos, alcance y cómo se presentará el trabajo dentro de la empresa; lo habitual es plantearlo como una revisión de seguridad general.
- 02
Acceso de lectura y conservación de registros
La dirección crea una cuenta temporal que usamos solo para consultar. Lo primero es conservar los registros de actividad antes de que caduquen: en Microsoft 365, el registro de auditoría estándar se guarda 180 días.
- 03
Inventario y mapa de accesos
Recogemos quién tiene acceso a cada sistema, base de datos, aplicación, proyecto, activo digital y proveedor, con qué nivel, desde cuándo y por qué vía.
- 04
Análisis de concentración de privilegios
Buscamos control exclusivo, combinaciones de permisos de riesgo (crear usuarios y aprobarlos, o administrar un sistema y borrar sus registros), accesos ajenos a la función y vías poco visibles, como cuentas de servicio, claves guardadas en scripts o aplicaciones con permisos delegados.
- 05
Entrevistas sobre funciones críticas
Identificamos qué procesos no están documentados y quién puede sustituir a quién. Las entrevistas forman parte de la revisión general y no se dirigen a ninguna persona en concreto.
- 06
Informe y plan con la dirección
Presentamos los resultados solo a la dirección, con el detalle por puestos y el plan para repartir los privilegios.
Plan de desescalado
Plan de desescalado de privilegios a 90 días
Retirar privilegios de golpe a quien mantiene los sistemas puede detener la operación. Por eso el plan avanza por fases: primero garantiza que la empresa no puede quedarse sin acceso, después separa y reparte el control y, al final, deja procedimientos para mantenerlo.
- 1
Días 0-7
Asegurar
- Cuentas de emergencia custodiadas por la dirección
- Dominio, DNS y cuentas cloud a nombre de la empresa
- Credenciales críticas en custodia corporativa
- Registros de actividad conservados
- 2
Día 30
Separar
- Cuentas de administración distintas de las de uso diario
- Segundo factor en dispositivos de la empresa
- Retirada de privilegios permanentes innecesarios
- Revisión de cuentas de servicio y claves en scripts
- 3
Día 60
Repartir
- Segregación de funciones en sistemas, datos y pagos
- Doble aprobación para cambios críticos
- Gestor corporativo de contraseñas con acceso por roles
- Procesos críticos documentados y con suplente
- 4
Día 90
Mantener
- Revisión periódica de accesos y privilegios
- Alertas ante cambios en roles privilegiados
- Procedimiento de altas, cambios y bajas
- Cláusulas de custodia y entrega con proveedores
Confidencialidad
Discreción durante todo el proceso
El motivo de la auditoría lo conoce solo la dirección. El trabajo se organiza para que siga siendo así desde la primera reunión hasta la entrega del informe.
Marco legal
La revisión se hace sobre sistemas de la empresa, dentro del artículo 87 de la LOPDGDD y del artículo 20.3 del Estatuto de los Trabajadores. Comprobamos también si existe una política de uso de medios digitales comunicada a la plantilla.
La auditoría no es un peritaje. Si ya existe un hecho concreto, corresponde un análisis forense con cadena de custodia.
- Acuerdo de confidencialidad antes de compartir ningún detalle.
- Interlocución solo con la dirección o con quien esta designe.
- Equipo reducido, con acceso a la información según necesidad.
- Presentación interna como revisión de seguridad de la organización.
- Revisión de accesos, permisos y configuración, sin acceder al contenido de las comunicaciones.
- Informe por puestos; el detalle nominal lo recibe solo la dirección.
- Custodia de la información en nuestro sistema certificado y devolución o destrucción al cierre.
- Las decisiones laborales corresponden únicamente a la empresa.
Entregables
Qué recibe la dirección
-
Mapa de accesos por sistema
Quién accede a cada sistema, base de datos, aplicación y proyecto, con qué nivel y por qué vía.
-
Mapa de concentración de privilegios
Dónde se acumula el control, qué combinaciones de permisos suponen un riesgo y qué acciones no dejan rastro.
-
Matriz de personas clave y custodia
Funciones críticas, dependencias de personas y proveedores, suplentes y custodia de credenciales.
-
Registro de activos a nombre de terceros
Dominio, DNS, certificados, cuentas cloud, licencias y cuentas de pago que no figuran a nombre de la empresa.
-
Plan de desescalado a 90 días
Medidas priorizadas para repartir los privilegios sin interrumpir la operación.
-
Sesión de resultados con la dirección
Presentación confidencial de los hallazgos y de las decisiones que hay que tomar.
Equipo y garantías
Quién hace el trabajo y qué lo respalda
Cada proyecto combina el análisis técnico, que localiza accesos que no figuran en ningún inventario, con el trabajo de gobierno, que convierte los hallazgos en responsabilidades claras.
-
Dirección del servicio
Thilina Manana, Director de Operaciones y Seguridad y Lead Auditor ISO 27001:2022 (CQI IRCA), responde del alcance, la confidencialidad y la calidad del resultado.
-
Equipo técnico de seguridad
Especialistas en sistemas, Microsoft 365, Active Directory, bases de datos, cloud, seguridad ofensiva y forense digital. Localizan los accesos que no figuran en ningún inventario.
-
Equipo de Cumplimiento y GRC
Consultores y auditores de ISO 27001, ENS y NIS2. Traducen los hallazgos en segregación de funciones, políticas y responsabilidades claras.
Hard2bit está certificada en ENS categoría ALTA (certificado ENS_2.026.061) y en ISO 27001, 22301, 20000-1, 9001 y 14001. La información de cada cliente se trata con los mismos controles que un auditor acreditado revisa cada año en nuestra organización. El servicio encaja con los requisitos de ISO 27001, ENS y NIS2, alimenta la continuidad de negocio y puede continuar con un vCISO que mantenga el gobierno de accesos.
Duración
Cómo se dimensiona
No hay un paquete cerrado: el trabajo se dimensiona en jornadas según lo que haya que revisar. Un alcance habitual dura entre dos y cinco semanas. Después de la reunión confidencial enviamos una propuesta con alcance, jornadas y calendario.
Solicitar una reunión confidencialFactores que determinan las jornadas
- Sistemas, bases de datos, aplicaciones y proyectos incluidos.
- Cuentas con privilegios y cuentas de servicio.
- Sedes, filiales y proveedores con acceso.
- Profundidad del análisis técnico y número de entrevistas.
- Acompañamiento, si se desea, durante el desescalado.
Preguntas frecuentes
Dudas habituales sobre la auditoría de accesos
Soy gerente y solo nuestro responsable de sistemas conoce las contraseñas de administración: ¿por dónde empiezo?
¿Qué empresas en España auditan quién tiene acceso a los sistemas cuando todo depende de una sola persona?
¿Se entera la persona o el proveedor de que se está haciendo la auditoría?
¿Es legal revisar los accesos y permisos de un empleado de sistemas en España?
Nuestro proveedor informático no nos entrega las contraseñas: ¿qué podemos hacer?
¿La auditoría abarca solo Microsoft 365?
¿En qué consiste el plan de desescalado de privilegios?
¿Cuánto dura una auditoría de accesos y cómo se dimensiona?
¿Qué diferencia hay entre una auditoría de accesos y un peritaje forense?
¿Qué pasa si la persona clave se va antes de terminar la auditoría?
¿Qué exigen ISO 27001, ENS y NIS2 sobre segregación de funciones y privilegios?
¿Trabajáis en Madrid y en el resto de España?
Términos relacionados
Conceptos de nuestro glosario de ciberseguridad que se conectan directamente con este servicio.
Recupera el control de los accesos de tu empresa
Primera reunión con la dirección, bajo acuerdo de confidencialidad, para entender la situación y proponer un alcance.
Revisado por Thilina Manana y los equipos técnico y de Cumplimiento y GRC de Hard2bit. Última revisión: .