
El martes 29 de septiembre, Digitaliza Madrid acogió el II Congreso de Ciberseguridad para Pymes de CyberMadrid, el Clúster de Ciberseguridad de Madrid, con las entradas agotadas. Hard2bit participó como socio del clúster y patrocinador Silver, con stand en el espacio expositivo, y nuestro COO y director técnico de seguridad, Thilina Manana, intervino en la mesa redonda sobre el factor humano y la cadena de suministro.
¿Quién respaldó el II Congreso de Ciberseguridad para Pymes?
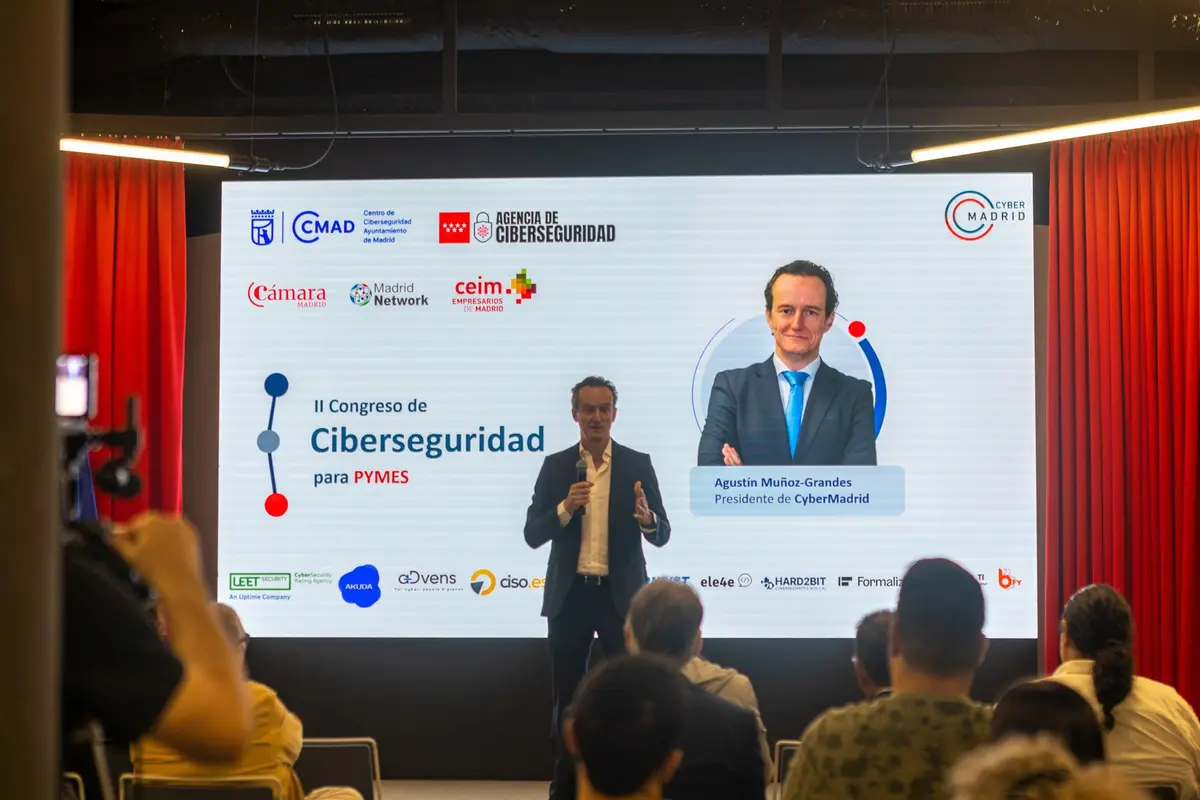
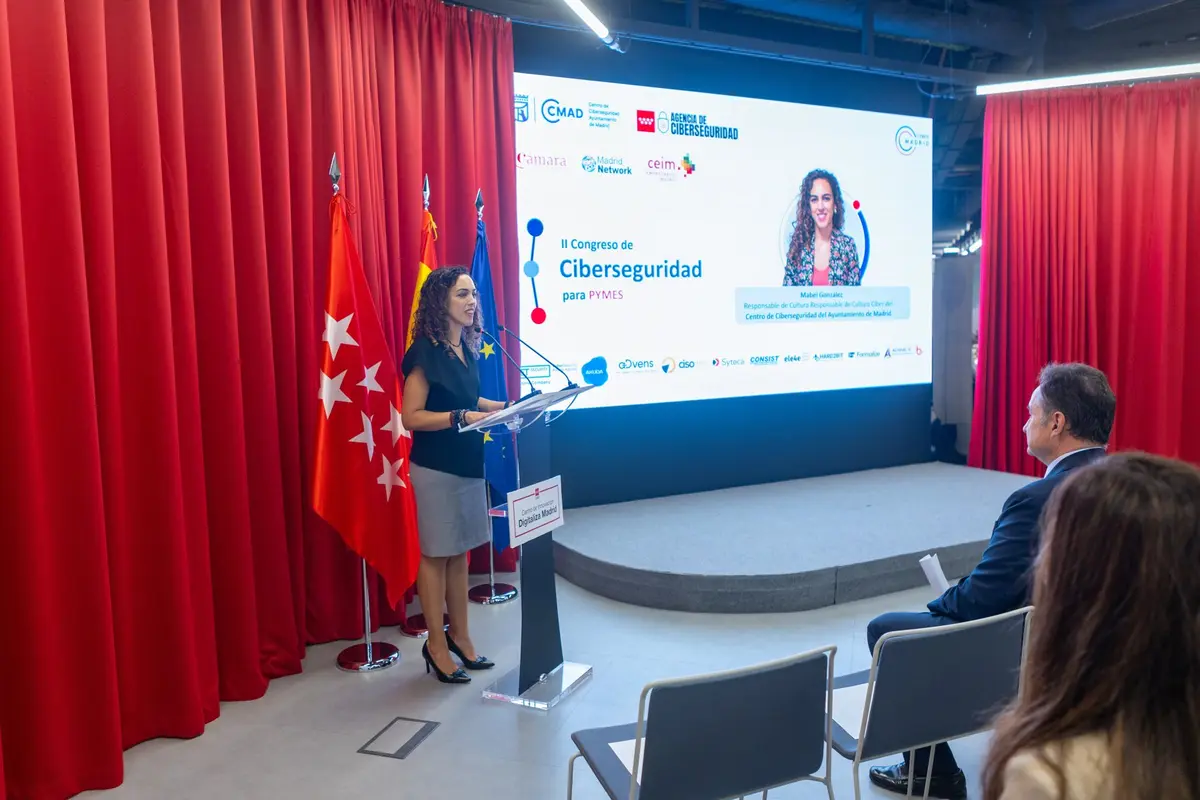
El congreso contó con el apoyo institucional del Centro de Ciberseguridad del Ayuntamiento de Madrid y de la Agencia de Ciberseguridad de la Comunidad de Madrid, cuyos logotipos encabezaban la pantalla del auditorio. Debajo figuraban los de la Cámara de Comercio de Madrid, Madrid Network y CEIM, la Confederación Empresarial de Madrid-CEOE.
Por parte de la organización intervino Agustín Muñoz-Grandes, presidente de CyberMadrid.
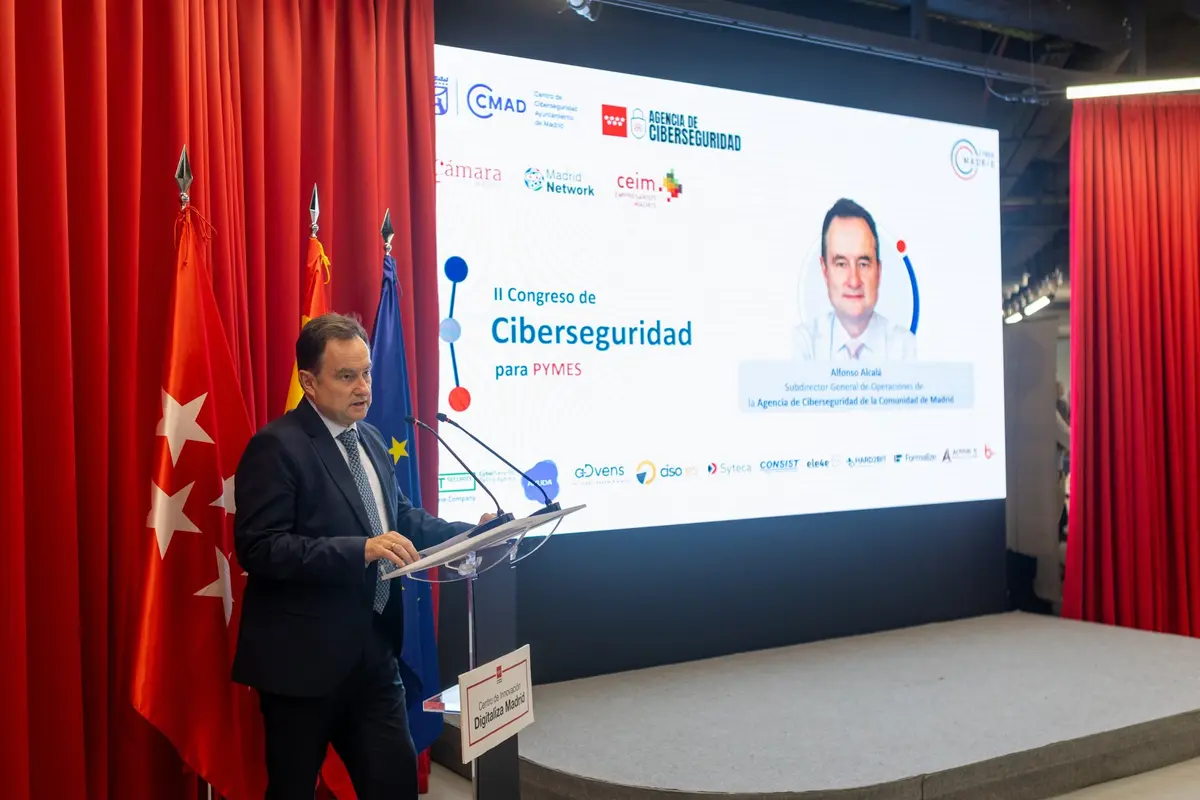
Por las instituciones hablaron Alfonso Alcalá, subdirector general de Operaciones de la Agencia de Ciberseguridad de la Comunidad de Madrid, y Mabel González, responsable de Cultura de Ciberseguridad del Centro de Ciberseguridad del Ayuntamiento de Madrid.
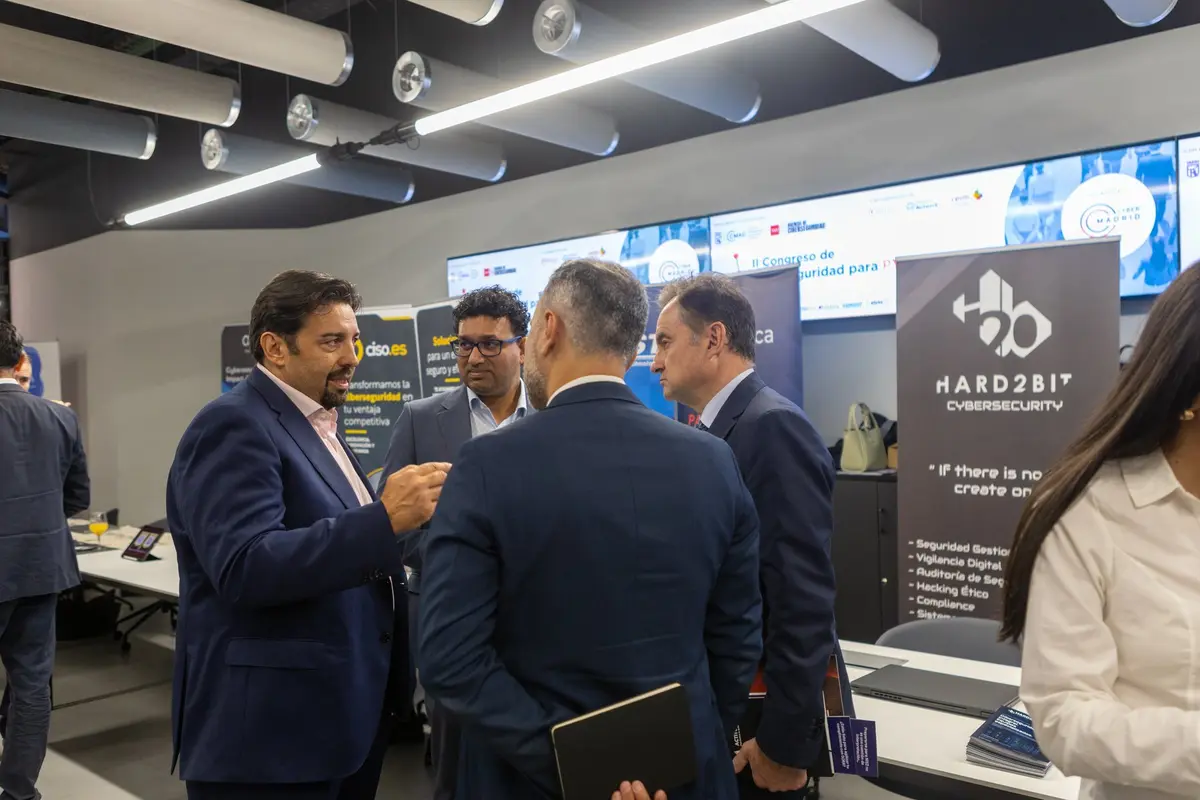
Nuestro CEO, Adrián González, y Thilina Manana conversaron además con Alfonso Alcalá en el stand de Hard2bit.
¿Qué temas llevó Thilina a la mesa sobre factor humano y proveedores?
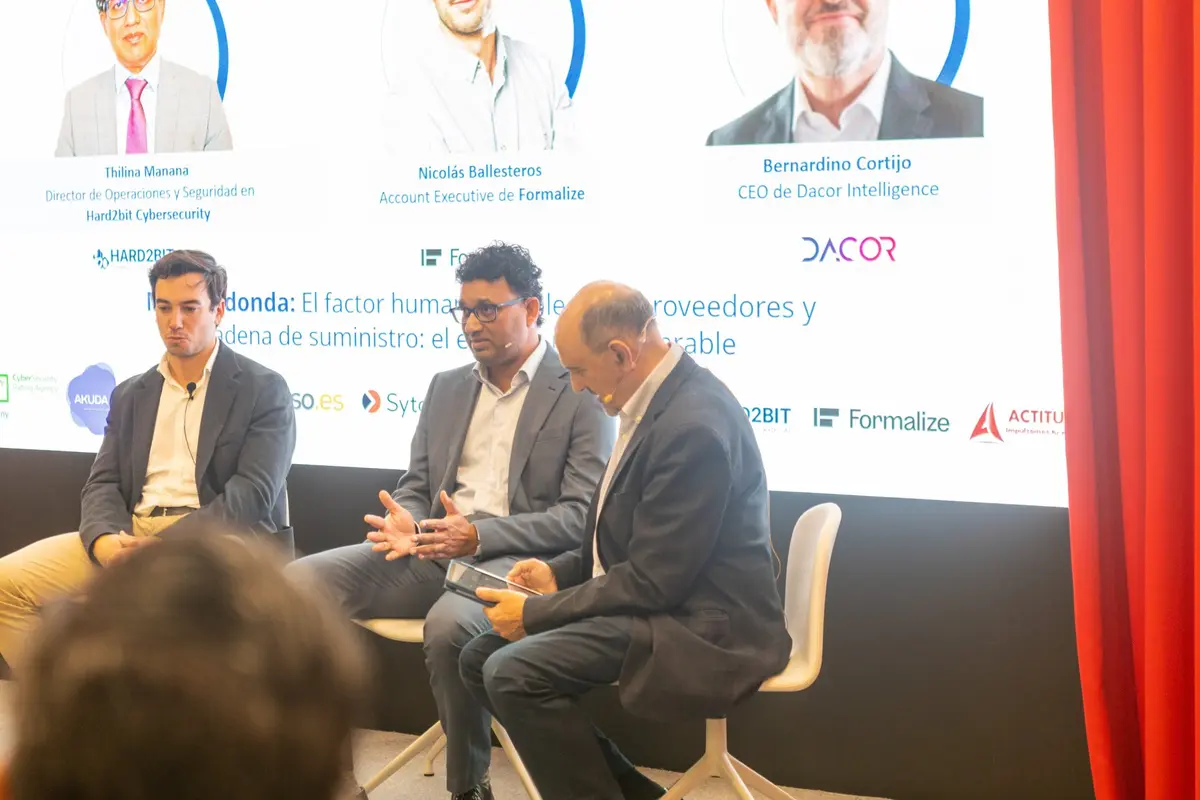
La mesa «El factor humano: empleados, proveedores y cadena de suministro, el eslabón más vulnerable» moderada por Víctor Villagrá, subdirector de la ETSIT de la Universidad Politécnica de Madrid, reunió a Nicolás Ballesteros, account executive de Formalize; Bernardino Cortijo, CEO de Dacor Intelligence, y Thilina Manana. La intervención de Thilina giró en torno a cuatro asuntos: el estado de la ciberseguridad en las pymes, los retos que añade la inteligencia artificial, la cadena de suministro, y los riesgos principales y cómo afrontarlos.
Lo que sigue desarrolla esos cuatro temas con nuestra posición sobre cada uno. No recoge lo dicho en la mesa.
Pocas manos para muchos frentes
Una empresa de veinte o cincuenta empleados no suele tener a nadie dedicado en exclusiva a la seguridad. Las decisiones recaen en quien lleva la informática, a menudo un proveedor externo. Y esas decisiones compiten con el resto de prioridades. Por eso funcionan las medidas que se sostienen sin un equipo detrás: autenticación de doble factor en el correo y en los accesos remotos, copias de seguridad aisladas, parches automáticos y un plan escrito para el día en que algo falle. Nuestro servicio de ciberseguridad para pymes parte de esa premisa.
La IA abarata el ataque
La inteligencia artificial ha inventado pocas técnicas nuevas; sobre todo ha abaratado las que ya existían. Un correo fraudulento llega sin faltas y en el tono de un proveedor habitual, una llamada puede imitar la voz de un directivo con un deepfake y la búsqueda de fallos se automatiza. Este mismo mes, la Agencia Española de Protección de Datos (AEPD) dio a conocer la primera notificación que ha recibido de una brecha causada por un ataque ejecutado mediante un agente de IA.
A eso se suma el uso de herramientas de IA sin control dentro de la empresa, la llamada IA en la sombra, por donde pueden salir datos que nadie ha decidido compartir.
El proveedor como puerta de entrada
Un proveedor con acceso remoto al ERP o al servidor de ficheros equivale a un empleado más. Solo que a menudo nadie lo ha formado ni lo supervisa. Un ataque a la cadena de suministro entra por las defensas del proveedor y puede llegar a la pyme con credenciales legítimas. En el incidente de Adif y Renfe del 24 y 25 de septiembre, según Renfe, los atacantes usaron servidores de Adif previamente comprometidos e interconectados con los de Renfe.
Aunque muchas pymes quedan fuera de NIS2, muchos de sus clientes grandes están dentro y empiezan a exigir controles por contrato, como explicamos en NIS2 para pymes proveedoras.
Riesgos principales y cómo afrontarlos
En los incidentes que atendemos en pymes se repiten tres vías de entrada: el engaño a una persona, las credenciales robadas o reutilizadas y el acceso de un tercero con más permisos de los necesarios. Las tres se reducen con medidas de coste contenido. La condición es que alguien se encargue de mantenerlas.
¿Por dónde puede empezar una pyme?
Cuatro pasos que una empresa pequeña puede dar este mismo trimestre, ordenados por el riesgo que reducen:
- Autenticación de doble factor en el correo, la VPN y todos los accesos remotos, empezando por las cuentas de dirección y de administración.
- Un inventario de proveedores con acceso a los sistemas que recoja qué pueden tocar y quién lo autorizó, con la gestión del riesgo de terceros como marco.
- Formación práctica contra el phishing y la ingeniería social, con ejemplos que incluyan voz y texto generados con IA; nuestra formación en ciberseguridad trabaja con casos de este tipo.
- Una norma interna sobre qué herramientas de IA se pueden usar y con qué datos.
En el stand de Hard2bit estuvieron Álvaro Cruz, responsable de Seguridad Gestionada, y Belén González, responsable de Administración.
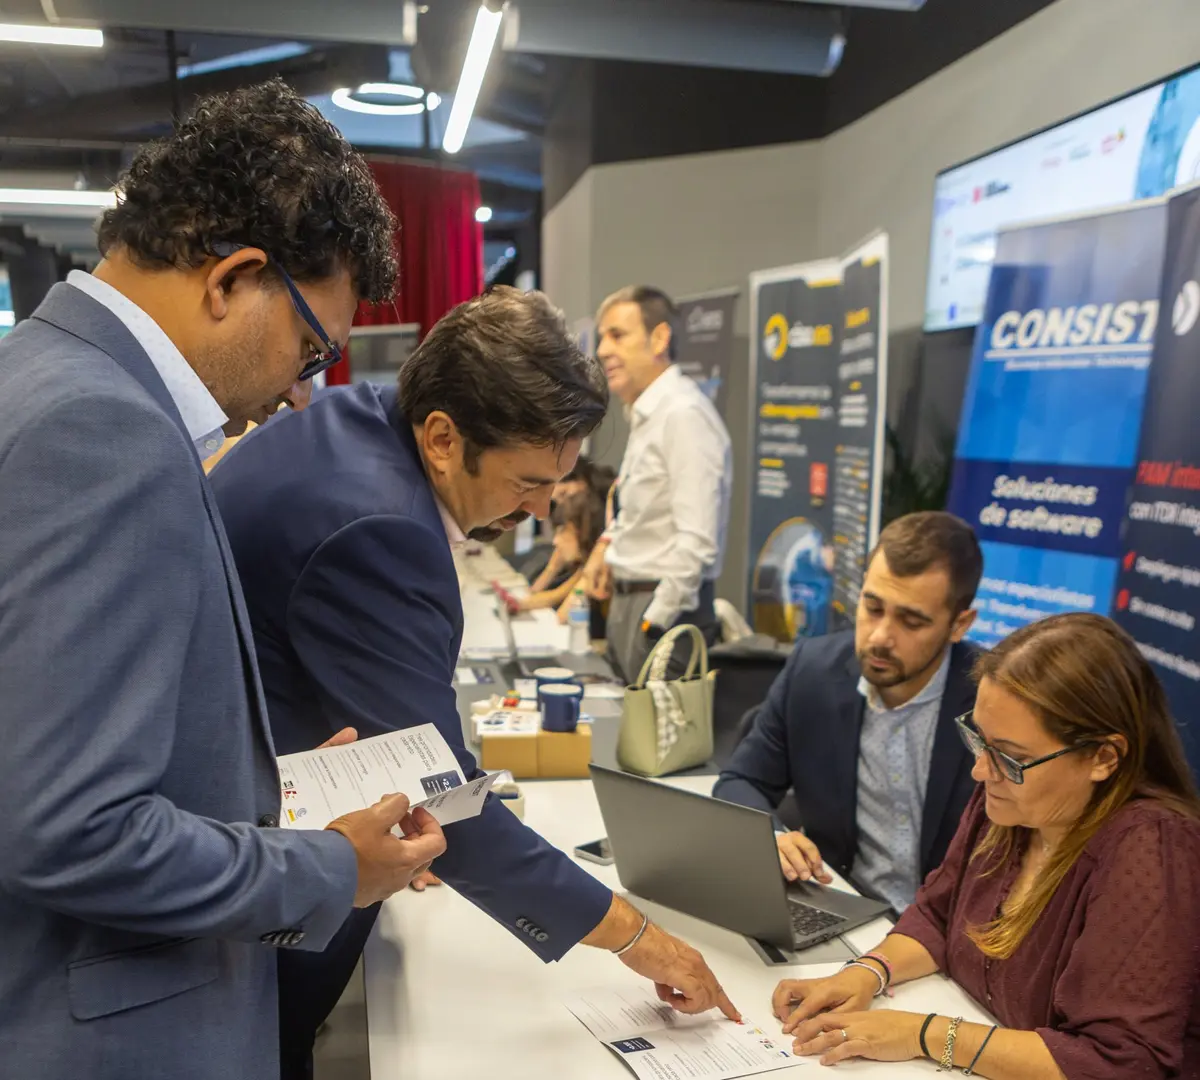
Gracias a CyberMadrid por organizar el congreso, a Digitaliza Madrid por acogerlo y a quienes pasaron por el stand. Si te quedó una pregunta pendiente, escríbenos desde la web y la vemos con calma.
Los cargos y la composición de la mesa redonda se basan en la información disponible el día del congreso. Las secciones sobre cada tema recogen la posición de Hard2bit y no reproducen lo que dijeron los ponentes. Fotografías: CyberMadrid.
Preguntas frecuentes
¿Cuándo y dónde se celebró el II Congreso de Ciberseguridad para Pymes?
▾
El martes 29 de septiembre de 2026 en Digitaliza Madrid (calle de Embajadores, 181, Madrid). Lo organizó CyberMadrid, el Clúster de Ciberseguridad de Madrid, y agotó las entradas.
¿Qué instituciones respaldaron el congreso?
▾
El Centro de Ciberseguridad del Ayuntamiento de Madrid y la Agencia de Ciberseguridad de la Comunidad de Madrid, junto a la Cámara de Comercio de Madrid, Madrid Network y CEIM, cuyos logotipos figuraban en la pantalla del auditorio. Intervinieron Agustín Muñoz-Grandes, presidente de CyberMadrid; Alfonso Alcalá, subdirector general de Operaciones de la Agencia de Ciberseguridad de la Comunidad de Madrid, y Mabel González, responsable de Cultura de Ciberseguridad del Centro de Ciberseguridad del Ayuntamiento.
¿Qué papel tuvo Hard2bit en el congreso?
▾
Hard2bit participó como socio de CyberMadrid y patrocinador Silver, con stand en el espacio expositivo. Su COO, Thilina Manana, intervino en la mesa redonda sobre el factor humano, los proveedores y la cadena de suministro.
¿Qué temas trató Thilina Manana en la mesa sobre factor humano y cadena de suministro?
▾
Thilina Manana trató el estado de la ciberseguridad en las pymes, los retos que añade la inteligencia artificial, la cadena de suministro, y los riesgos principales y cómo afrontarlos. En la mesa, moderada por Víctor Villagrá (ETSIT, Universidad Politécnica de Madrid), participaron también Nicolás Ballesteros (Formalize) y Bernardino Cortijo (Dacor Intelligence).
¿Qué retos añade la inteligencia artificial a la ciberseguridad de una pyme?
▾
La IA ha inventado pocas técnicas nuevas, pero abarata las que ya existían: correos fraudulentos sin faltas y en el tono de un proveedor habitual, suplantaciones de voz y búsqueda automatizada de fallos. A eso se suma el uso de herramientas de IA sin control dentro de la empresa, por donde pueden salir datos sin que nadie lo haya decidido.
¿Por dónde puede empezar una pyme a reducir su riesgo?
▾
Por la autenticación de doble factor en el correo y los accesos remotos, un inventario de los proveedores que pueden entrar en sus sistemas, formación práctica contra el phishing y la ingeniería social que incluya ejemplos generados con IA y una norma interna sobre qué herramientas de IA se pueden usar y con qué datos.